개요
서비스 특징
네트워크 주소 변환 [Network Address Translation]의 약자인 NAT를 기능하는 NAT GATEWAY는 사설 네트워크의 서버가 인터넷과 통신할 수 있도록 중개하는 서비스입니다.
이때 서버에서 나가는 트래픽만 처리하며, 들어오는 트래픽은 허용하지 않습니다.
이를 통해 외부 통신이 필요한 서버가 직접 인터넷에 노출되지 않아 보안성과 안정적인 네트워크 환경을 유지할 수 있습니다.
NAT GATEWAY 구조 설명
단일 사용 구조
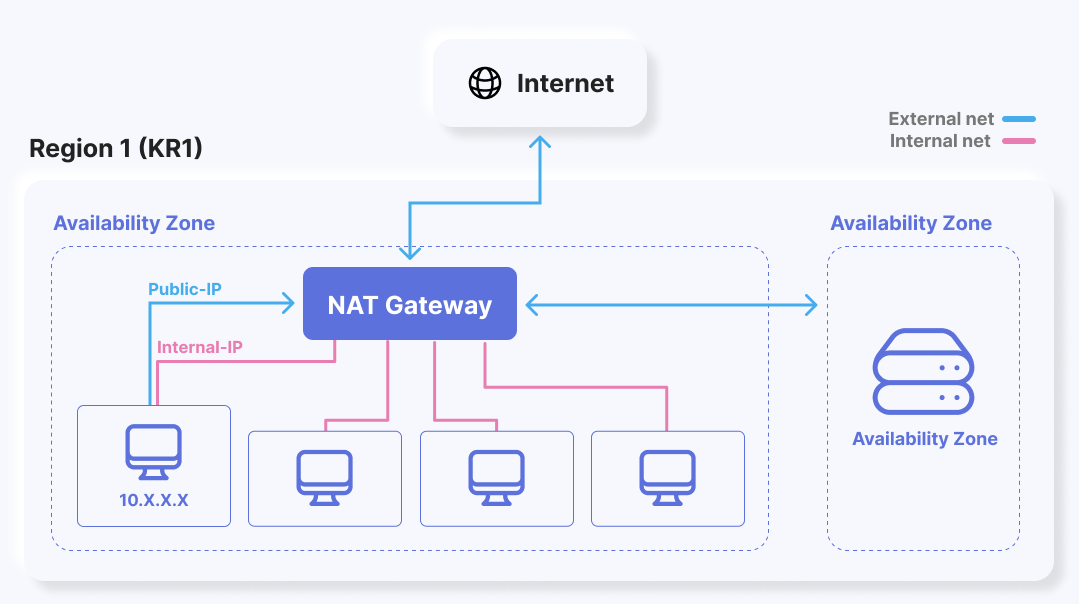
아래의 그림과 같이 여러 대의 서버가 NAT GATEWAY에 연결되어 외부로 통신합니다.
즉, 여러 대의 서버가 하나의 NAT GATEWAY에 연결되어
하나의 공인 IP를 사용해 외부로 통신합니다.
병행 사용 구조
기존 할당되는 서버 공인IP와같이 NAT GATEWAY를 병행하여 사용도 가능합니다.
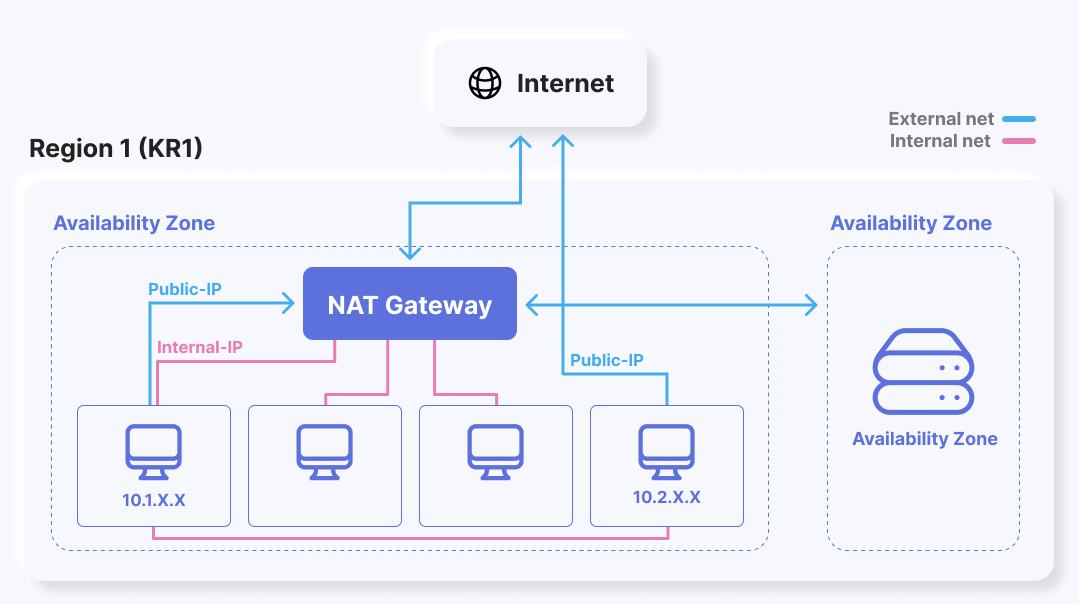
이 경우는 공인 IP가 할당된 서버와 NAT GATEWAY에 연결된 서버 모두 외부 통신이 가능하며, 각 서버 간 사설 대역으로도 통신이 가능합니다.
기존 서버 간 사설 통신을 위해선 NAT GATEAWAY생성 시 통신 여부를 설정해야합니다.
활용 예시
내부망 통신이 필요하며 외부와는 제한된 연결이 필요한 경우 사용합니다. 여러 대의 서버가 외부로 통신은 필요하되, 외부(인터넷)으로부터 내부 서버로 접속은 불필요한 경우.
가장 대표적인 예시로 DB서버에 적용하실 수 있습니다. 외부(인터넷)에서 DB로 직접적인 접근은 제한하며, 같은 클라우드 환경 내의 사설 네트워크 접근은 가능케 합니다.
또, 외부로 접속할 때 source-ip가 변경되지 않아야 할 경우에도 사용 가능합니다.
여러 대의 서버가 NAT GATEWAY에 할당된 하나의 공인IP(위 그림의 경우 public-IP)를 사용해 외부로 접속합니다.
기존의 서버를 NAT GATEWAY에 Attach/Detach 시 네트워크 재시작 등의 아이피 재할당을 위한 작업이 필요합니다.